Php2Shell: Vulnerabilità critica di PHP
21/10/2026 17:56:36
Oggi sono state rese pubbliche due vulnerabilità critiche di PHP che, in determinate condizioni, possono permettere a un malintenzionato di eseguire codice arbitrario sul server, senza bisogno di autenticarsi. Non è un problema della singola land o del codice del gioco in sé: la vulnerabilità riguarda proprio PHP.Chi è coinvolto?Potenzialmente, tutti i siti che utilizzano versioni vulnerabili di PHP. Questo non significa che ogni land sia stata attaccata o compromessa, ma che è importante verificare di usare una versione aggiornata che sarà auspicabilmente patchata nel breve termine dal vostro servizio di hosting.Le versioni patchate da PHP per queste vulnerabilità sono: 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Qualunque altra versione inferiore è insicura. Cosa possiamo fare concretamente?Per chi gestisce una land senza amministrare direttamente il server, il margine d'azione è limitato, ma in generale controllate la versione di PHP utilizzata dalla land, e se gira con la 8.1 o inferiore è importante passare almeno alla versione 8.2 se non più recente.Successivamente contattate il provider e chiedete se ha già applicato le patch di sicurezza a PHP. Se non lo ha fatto, chiedete quando prevede di farlo.Se invece avete una vps o altro con accesso ssh, o comunque la manutenzione del server è tecnicamente a carico vostro, bisogna aggiornare la versione di php tramite package manager o i canali di installazione che utilizzate.Se usate delle immagini su dockerhub, al momento in cui scrivo, sembra non siano ancora state rebuildate con le versioni patchate di php, per cui ci sarà da aspettare un po' se ne fate uso.Dobbiamo preoccuparci?Sì, nel senso che non è una cosa da ignorare; no, nel senso che non serve andare nel panico. La presenza della vulnerabilità non dimostra che una land sia stata violata. La cosa importante è che chi fornisce l'hosting intervenga tempestivamente.Condivido questa informazione perché riguarda potenzialmente molte realtà e perché, anche se non possiamo mettere mano direttamente all'infrastruttura, sapere cosa chiedere a chi la gestisce può fare la differenza.Il play by chat è un hobby, ma le persone che ci navigano possono essere realmente impattate in modi totalmente inaspettati e potenzialmente anche gravi da questo genere di problemi, per questo il mio invito è sempre quello di non prendere sotto gamba questo genere di cose.https://www.php.net/archive/2026.php#2026-10-21-5 ↗https://www.ilsoftware.it/php2shell-due-falle-critiche-server-web-cosa-fare/ ↗
Modificato da blancks il 21/10/2026 17:58:06

Pagine → 1
26/10/2026 12:33:13
Questo è un post stra utile se non addirittura fondamentale per chiunque abbia una land e voglia garantire sicurezza a tutti i suoi utenti.Noi abbiamo già provveduto ad assicurarci di quanto hai scritto e ti ringraziamo vivamente per aver condiviso questa informazione.
26/10/2026 12:35:00
Ottima divulgazione ^_* e ottimo materiale
Modificato da moderazione il 26/10/2026 12:41:03

26/10/2026 12:44:59
Siccome molti PBC sono hostati anche su Aruba vi segnalo che l'hosting ha provveduto al fix: https://guide.aruba.it/risorse/vulnerabilita-php ↗
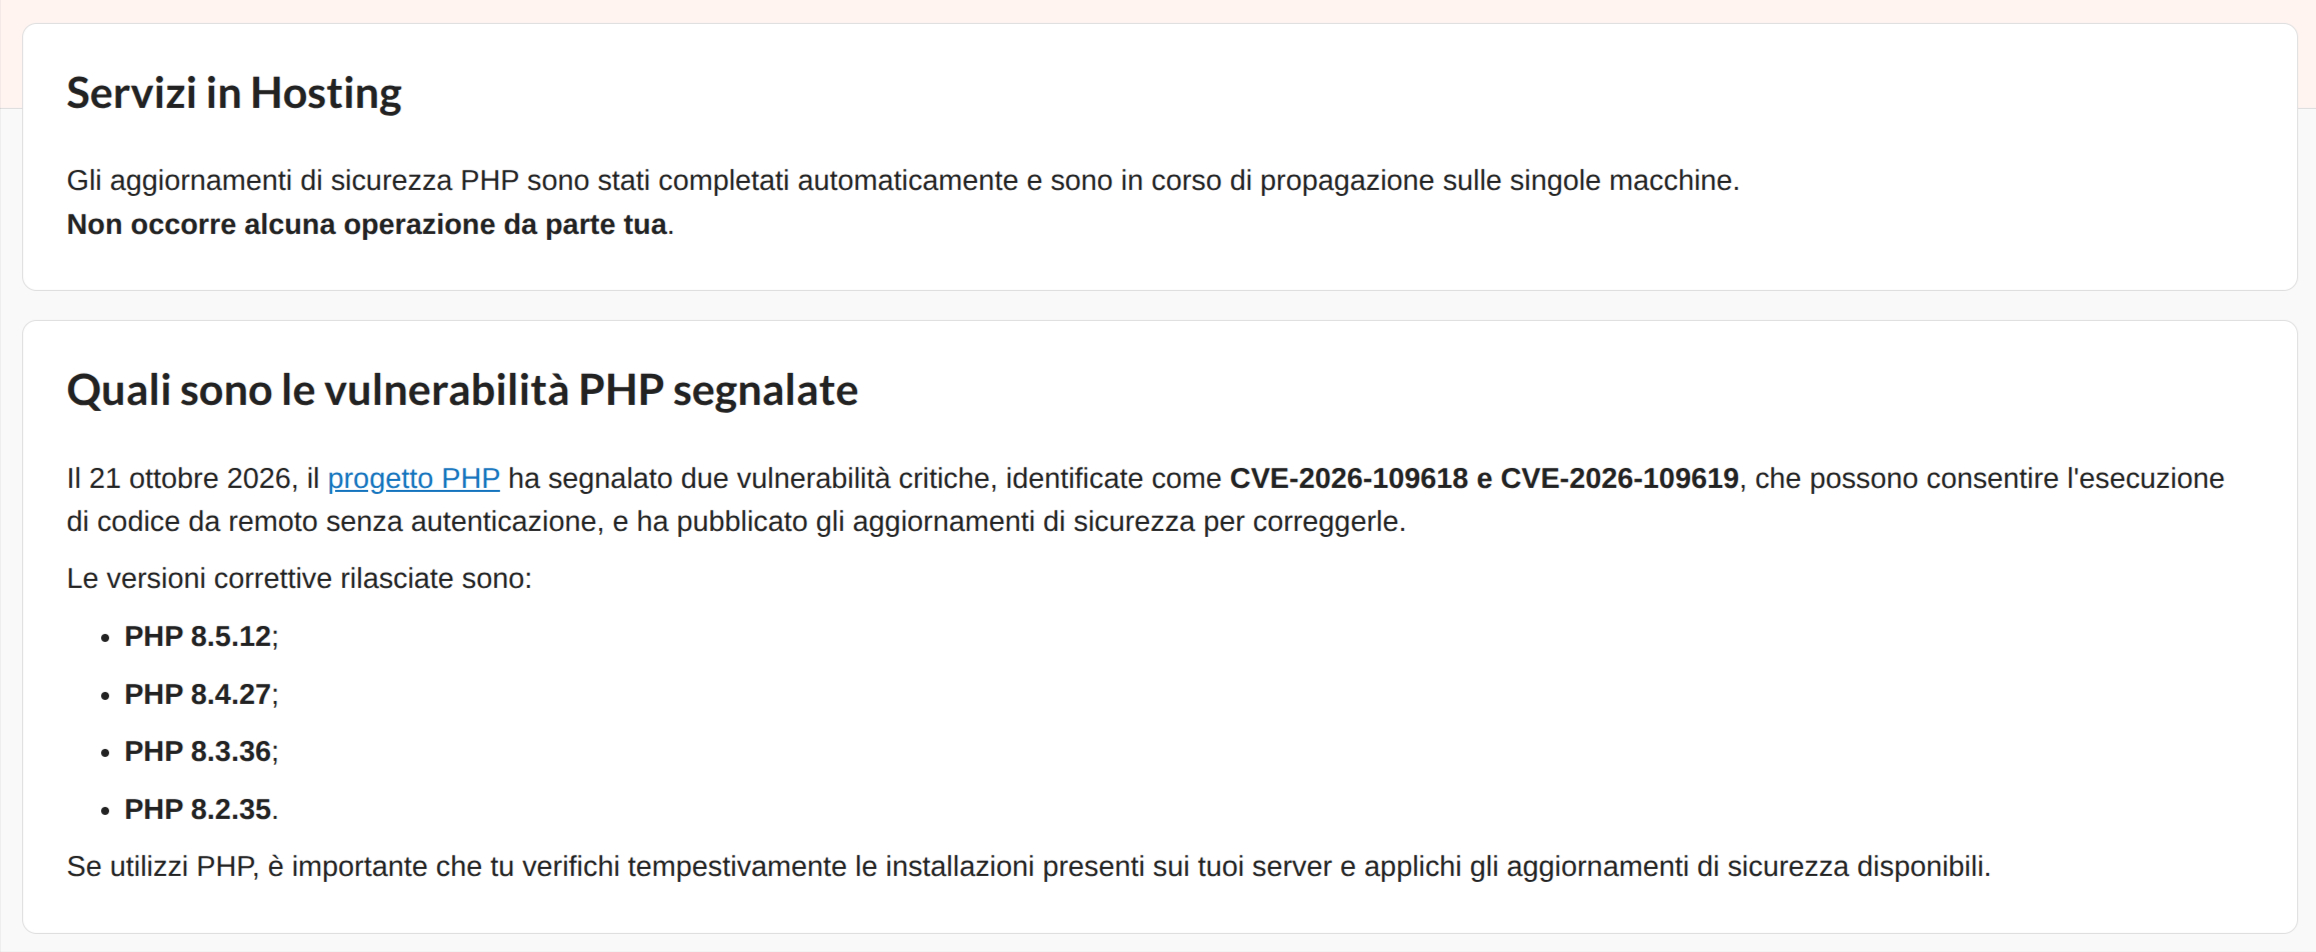
Modificato da moderazione il 26/10/2026 12:52:36

26/10/2026 12:59:22
Anhce Altervista ha rilasciato un aggiornament osul forum ma prevede un azione da parte dell'utente.
È disponibile PHP 8.4 dal pannello di controllo, selezionabile come al solito nelle impostazioni di PHP.Chi ha versioni vecchie con MySQL 5.6, non è possibile attivare PHP8.4. In tal caso è necessario prima aggiornare il database MySQL dalla sezione database del pannello, schedulando l'upgrade.
Fonte: https://forum.it.altervista.org/i-servizi-di-altervista/295118-php-8-4-a.html ↗
Discussione seguita da
Pagine → 1
Rispondi alla Discussione Segui Discussione Inoltra Discussione Elenco Discussioni
Articoli, Interviste e altre Risorse!


